مسیر سریعتراطلاعات و قابلیتها در یک مسیر روشن و قابل فهم.
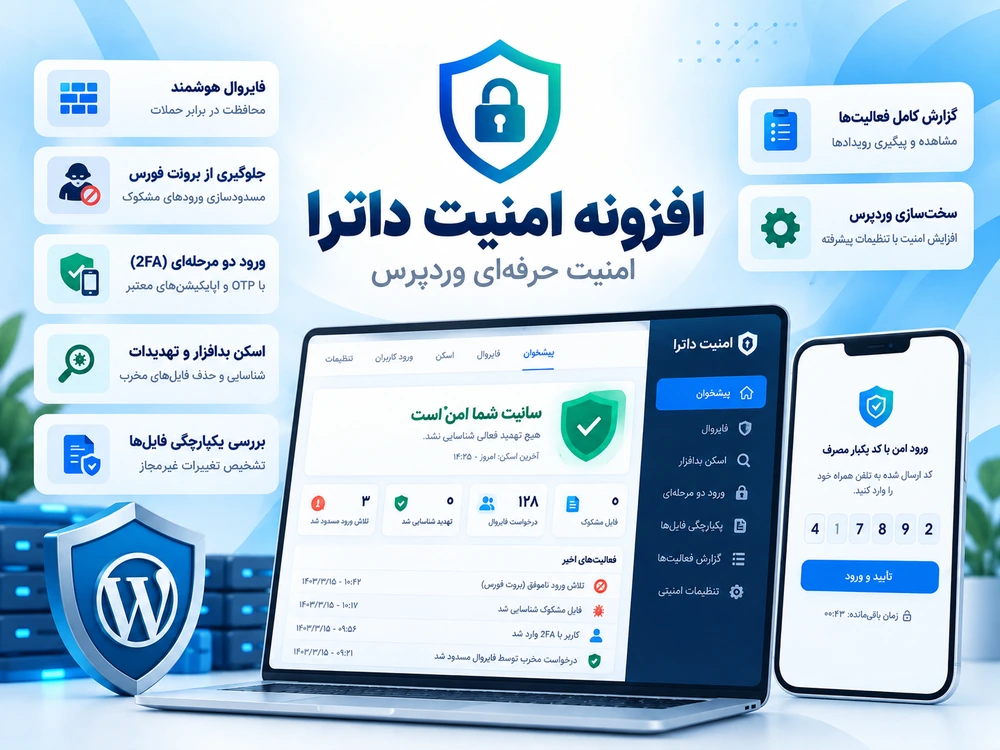
امنیت وردپرس
داترا سکوریتی
افزونه امنیت وردپرس با Rate Limit ورود، TOTP 2FA، سختسازی، بررسی فایل، هدرهای امنیتی، لاگ و اسکن زمانبندیشده.
دانلود از پنل مشتری
لایسنس تکدامنه
پشتیبانی تیکتی
دسترسی به بروزرسانیها
نسخه فایل بررسیشده: 1.0.0 · حداقل WordPress 6.4 / PHP 8.0
معرفی کامل
این محصول چه کاری انجام میدهد؟
افزونه امنیت وردپرس با Rate Limit ورود، TOTP 2FA، سختسازی، بررسی فایل، هدرهای امنیتی، لاگ و اسکن زمانبندیشده.
خرید مطمئنلایسنس، دانلود و بروزرسانی از پنل مشتری پیگیری میشود.
پشتیبانی واقعیبرای مسائل خرید و محصول، تیکت قابل پیگیری در اختیار شماست.
داترا سکوریتی چه کاری انجام میدهد؟
داترا سکوریتی نسخه ۱.۰.۰ یک افزونه سختسازی و پایش امنیت وردپرس است. هدف آن کاهش سطح حمله و کمک به مدیر برای مشاهده رویدادهای مهم است؛ نه ارائه ادعای «امنیت صددرصد». امنیت واقعی همچنان به بروزرسانی WordPress و افزونهها، تنظیم هاست، رمزهای قوی، نسخه پشتیبان و سیاست دسترسی وابسته است.
محافظت از ورود و احراز هویت دومرحلهای
افزونه برای تلاشهای ورود Rate Limit و قفل موقت بر پایه هش IP دارد. TOTP 2FA همراه با Recovery Code پیادهسازی شده و Secret مربوط به TOTP بهصورت رمزگذاریشده نگهداری میشود. پیام خطای عمومی ورود و تنظیم طول نشست نیز برای کاهش افشای اطلاعات و کنترل نشستها وجود دارد.
سختسازی WordPress
کنترل XML-RPC و Pingback، جلوگیری از REST User Enumeration و Author Enumeration و گزینههای مربوط به Application Passwords در افزونه وجود دارند. همچنین تلاش میشود بارگذاری Payloadهای PHP محدود و از اجرای PHP در uploads برای سرورهای سازگار محافظت شود.
هدرها و فایروال سبک
هدرهایی مانند X-Content-Type-Options، X-Frame-Options، Referrer-Policy و Permissions-Policy قابل اعمال هستند. HSTS و CSP نیز بهصورت گزینهای در نظر گرفته شدهاند، چون فعالسازی نادرست آنها میتواند روی منابع خارجی یا دسترسی سایت اثر بگذارد. فایروال سبک، الگوهای واضحی مانند Path Traversal، Null Byte و نمونههای آشکار XSS را بررسی میکند.
اسکن و گزارش
بررسی Checksum فایلهای هسته، جستجوی PHP در uploads، بررسی فایلهای PHP اضافه در بخشهای حساس و اسکن اکتشافی قالب/افزونه همراه با مقایسه تغییرات از قابلیتهای نسخه هستند. رویدادها در لاگ ثبت میشوند، امکان ماسک IP و خروجی CSV وجود دارد و هشدار ایمیلی و اسکن زمانبندیشده هسته نیز پیشبینی شده است.
نیازمندی و محدودیت
نسخه بررسیشده ۱.۰.۰ حداقل WordPress 6.4 و PHP 8.0 را اعلام میکند. بعضی کنترلها مانند حفاظت uploads یا هدرهای خاص به نوع وبسرور و تنظیمات هاست وابستهاند. قبل از فعالکردن HSTS/CSP یا قوانین سختگیرانه، تست روی Stage توصیه میشود.
پیشنمایش محصول
قبل از خرید ظاهر و فضای محصول را ببینید
این پیشنمایش آنلاین از تصویر واقعی یا تصویر معرفی نسخه بررسیشده ساخته شده است. در حالت تصویری، دمو تعاملی نیست؛ با ثبت آدرس دمو زنده در مدیریت محصول، همین بخش به پیشنمایش تعاملی متصل میشود.
قابلیتهای اصلی محصول
Rate Limit و قفل موقت تلاشهای ورود بر پایه هش IP
احراز هویت دومرحلهای TOTP با کدهای بازیابی
رمزگذاری Secret مربوط به TOTP
پیام خطای عمومی ورود و کنترل طول نشست
کنترل XML-RPC، Pingback و REST User Enumeration
کنترل Author Enumeration و Application Passwords
مسدودسازی بارگذاری Payloadهای PHP و حفاظت پوشه uploads
هدرهای امنیتی و گزینههای HSTS/CSP
فایروال سبک برای الگوهای واضح traversal، null byte و XSS
بررسی Checksum هسته و فایلهای PHP مشکوک
اسکن اکتشافی قالب/افزونه با مقایسه تغییرات
لاگ امنیتی، ماسک IP، خروجی CSV و نگهداری قابل تنظیم
هشدار ایمیلی و اسکن زمانبندیشده هسته
امکاناتی که مسیر کار را کوتاه میکنند
در داترا تعداد قابلیتها هدف نیست؛ هر قابلیت باید یک نیاز واقعی کاربر یا مدیر سایت را حل کند.
وضعیت انتشار
نسخه فعلی و تاریخچه بروزرسانی
شماره نسخه و تاریخ انتشار از Release ثبتشده در هسته داترا خوانده میشود تا اطلاعات صفحه محصول با فایل واقعی قابل دانلود هماهنگ بماند.
نسخه 1.0.0۱۴۰۵/۰۷/۰۵
تاریخچه نسخههاجدیدترین انتشار در ابتدای فهرست
v1.0.0فعلی
۱۴۰۵/۰۷/۰۵
بسته فروش ممیزیشده و ثبتشده در DATRA 1.1.22 برای تحویل امن پس از خرید.
حداقل WordPress 6.4 · PHP 8.0پشتیبانی، دانلود و لایسنس
بعد از نهایی شدن سفارش، فایلهای مجاز این محصول در بخش «خریدها» و «دانلودها» پنل مشتری قرار میگیرند. هر واحد خرید یک لایسنس تکدامنه دارد و تاریخچه پشتیبانی در همان حساب باقی میماند.
گفتوگوی تیکتی تا زمان حل مسئله دسترسی دوباره به فایل خرید مشاهده وضعیت لایسنس تاریخچه شفاف درخواستها و پاسخها
برای ثبت نظر خود ابتدا وارد شوید.